
Os 3 mitos de ciberseguridade que están a poñer en risco o teu negocio hoxe
Desmontamos tres crenzas moi estendidas nas PEMES —"somos moi pequenos para que nos ataquen", "xa temos antivirus" e "iso é cousa de informática"— que en realidade aumentan o risco.
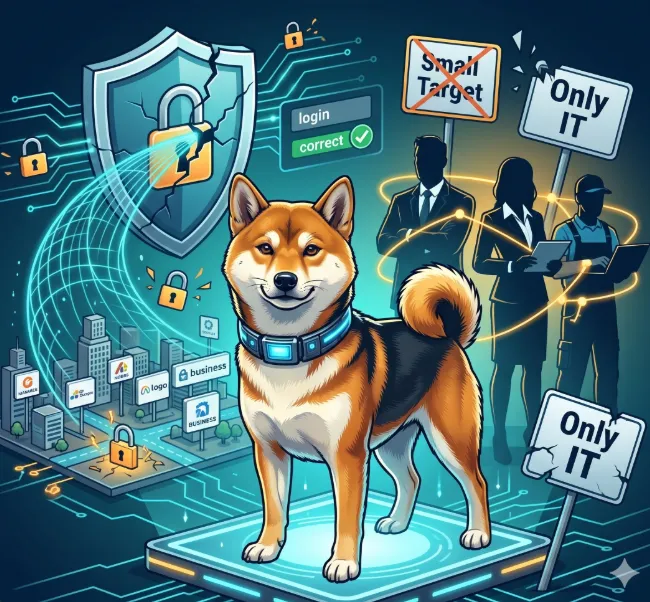
Case ningún ataque a unha peme empeza con alguén escolléndoa. Empeza cun programa que percorre miles de enderezos de Internet buscando un contrasinal débil ou un equipo sen actualizar, e que non sabe nin lle importa a quen pertence o que atopa.
O cibercrime actual parécese menos a unha película de espías que a unha fábrica automatizada. Por iso hai frases que se oen en moitas empresas e que convén revisar. Estas son tres das máis habituais.
Mito 1: “Somos unha empresa moi pequena, ninguén vai perder o tempo en atacarnos”
É probablemente a que máis se oe. Dáse por feito que os atacantes van a por bancos e multinacionais, e que unha empresa de quince persoas non ten nada que lles interese.
Pero ninguén busca a túa empresa en Google para ver canto factura antes de atacala. Os programas automáticos escanean Internet de forma masiva buscando portas abertas: contrasinais débiles, sistemas sen actualizar. Funcionan coma un ladrón que percorre un barrio enorme empurrando os pomos de todas as portas; non sabe quen vive dentro, só entra na que se abre.
E o que atopa dentro si ten valor, sobre todo para ti. Se che cifran as nóminas, os correos de clientes e as facturas cun ransomware, saben que terás moitas ganas de pagar para recuperar o negocio.
Mito 2: “Tranquilo, temos un antivirus buenísimo e o router da oficina ten firewall”
Esa forma de pensar funcionaba razoablemente ben hai vinte anos. Levantábase un muro alto, o firewall, poñíase un garda na porta, o antivirus, e o que pasaba dentro dábase por seguro.
Hoxe trabállase desde casa, lese o correo no móbil persoal, os documentos viven en Microsoft 365 ou Google Workspace e as ligazóns compártense por WhatsApp. O perímetro da túa empresa chega ata onde chegue o teléfono do teu empregado.
Por iso os atacantes raramente intentan atravesar o firewall. É moito máis fácil enganar a alguén cun correo falso para que escriba o seu contrasinal nunha páxina que non é a real, o que se coñece como phishing. Como se di no sector, os atacantes non entran rompendo fiestras: entran facendo login.
O que si cambia as cousas é protexer as contas. Coa verificación en dous pasos activada, un contrasinal roubado deixa de ser suficiente para entrar.
Mito 3: “A ciberseguridade é un problema do departamento de Informática”
É moi habitual que a dirección deixe todo o peso da seguridade na persoa de informática ou na empresa externa que leva o mantemento, e se desentenda.
Se un ataque para a facturación unha semana, o problema tena a empresa enteira, non o departamento de informática.
Informática pode configurar os sistemas máis caros do mercado, pero serven de pouco se a dirección non pon orzamento nin dá exemplo, ou se alguén de administración abre un PDF sospeitoso saltándose o aviso porque tiña présa.
Sóache algunha?
Se na túa empresa se segue oíndo algunha destas frases, non é raro: son as tres máis cómodas de crer. Para seguir, como recoñecer un correo de phishing, que é unha das vías de entrada máis habituais, e que facer se un provedor che pide cambiar a conta bancaria, que é xusto o tipo de engano que se coa por administración.
E se queres contar cal das tres se oe na túa empresa, os comentarios están xusto debaixo.
Artigos relacionados
O teu provedor pídeche cambiar a conta bancaria: pagarías esta factura?
Unha factura esperada, un correo convincente e un IBAN diferente. Que comprobar antes de cambiar a conta dun provedor e autorizar o pagamento.
A túa empresa recibe unha alerta de credenciais expostas: como investigala
Que comprobar dun anuncio de venda, que rexistros revisar, que pedir ao provedor de intelixencia de ameazas e cando pechar o caso.
Saberías recoñecer un correo falso? Non sempre hai faltas de ortografía
Un correo ben escrito e correctamente autenticado tamén pode ser phishing. Que comprobar antes de actuar e por que convén avisar canto antes.
Falamos deste artigo?
Comparte unha dúbida ou algo que che servise. Revisamos os comentarios antes de publicalos.
Cargando comentarios…
Se prefires preguntar en privado, escríbenos aquí.