
Los 3 mitos de ciberseguridad que están poniendo en riesgo tu negocio hoy
Desmontamos tres creencias muy extendidas en las PYMES —"somos muy pequeños para que nos ataquen", "ya tenemos antivirus" y "eso es cosa de informática"— que en realidad aumentan el riesgo.
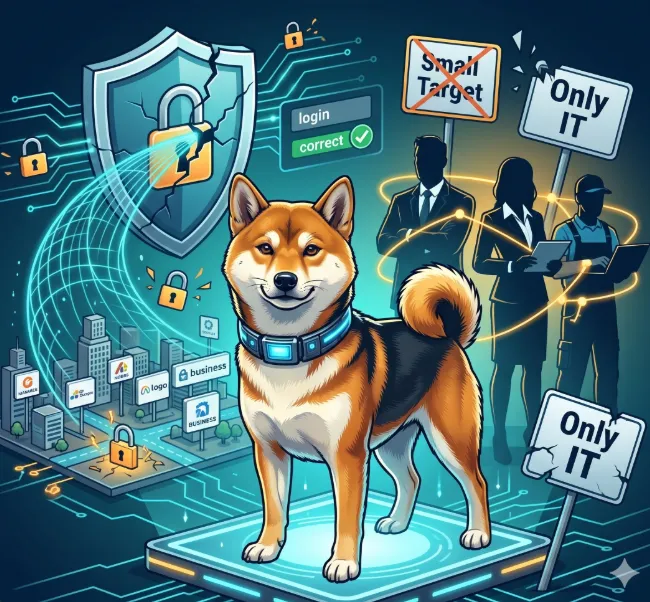
Casi ningún ataque a una pyme empieza con alguien eligiéndola. Empieza con un programa que recorre miles de direcciones de Internet buscando una contraseña débil o un equipo sin actualizar, y que no sabe ni le importa a quién pertenece lo que encuentra.
El cibercrimen actual se parece menos a una película de espías que a una fábrica automatizada. Por eso hay frases que se oyen en muchas empresas y que conviene revisar. Estas son tres de las más habituales.
Mito 1: “Somos una empresa muy pequeña, nadie va a perder el tiempo en atacarnos”
Es probablemente la que más se oye. Se da por hecho que los atacantes van a por bancos y multinacionales, y que una empresa de quince personas no tiene nada que les interese.
Pero nadie busca tu empresa en Google para ver cuánto factura antes de atacarla. Los programas automáticos escanean Internet de forma masiva buscando puertas abiertas: contraseñas débiles, sistemas sin actualizar. Funcionan como un ladrón que recorre un barrio enorme empujando los pomos de todas las puertas; no sabe quién vive dentro, solo entra en la que se abre.
Y lo que encuentra dentro sí tiene valor, sobre todo para ti. Si te cifran las nóminas, los correos de clientes y las facturas con un ransomware, saben que tendrás muchas ganas de pagar para recuperar el negocio.
Mito 2: “Tranquilo, tenemos un antivirus buenísimo y el router de la oficina tiene firewall”
Esa forma de pensar funcionaba razonablemente bien hace veinte años. Se levantaba un muro alto, el firewall, se ponía un guardia en la puerta, el antivirus, y lo que pasaba dentro se daba por seguro.
Hoy se trabaja desde casa, se lee el correo en el móvil personal, los documentos viven en Microsoft 365 o Google Workspace y los enlaces se comparten por WhatsApp. El perímetro de tu empresa llega hasta donde llegue el teléfono de tu empleado.
Por eso los atacantes rara vez intentan atravesar el firewall. Es mucho más fácil engañar a alguien con un correo falso para que escriba su contraseña en una página que no es la real, lo que se conoce como phishing. Como se dice en el sector, los atacantes no entran rompiendo ventanas: entran haciendo login.
Lo que sí cambia las cosas es proteger las cuentas. Con la verificación en dos pasos activada, una contraseña robada deja de ser suficiente para entrar.
Mito 3: “La ciberseguridad es un problema del departamento de Informática”
Es muy habitual que la dirección deje todo el peso de la seguridad en la persona de informática o en la empresa externa que lleva el mantenimiento, y se desentienda.
Si un ataque para la facturación una semana, el problema lo tiene la empresa entera, no el departamento de informática.
Informática puede configurar los sistemas más caros del mercado, pero sirven de poco si la dirección no pone presupuesto ni da ejemplo, o si alguien de administración abre un PDF sospechoso saltándose el aviso porque tenía prisa.
¿Te suena alguna?
Si en tu empresa se sigue oyendo alguna de estas frases, no es raro: son las tres más cómodas de creer. Para seguir, cómo reconocer un correo de phishing, que es una de las vías de entrada más habituales, y qué hacer si un proveedor te pide cambiar la cuenta bancaria, que es justo el tipo de engaño que se cuela por administración.
Y si quieres contar cuál de las tres se oye en tu empresa, los comentarios están justo debajo.
Artículos relacionados
Tu proveedor te pide cambiar la cuenta bancaria: ¿pagarías esta factura?
Una factura esperada, un correo convincente y un IBAN diferente. Qué comprobar antes de cambiar la cuenta de un proveedor y autorizar el pago.
Tu empresa recibe una alerta de credenciales expuestas: cómo investigarla
Qué comprobar de un anuncio de venta, qué registros revisar, qué pedir al proveedor de inteligencia de amenazas y cuándo cerrar el caso.
¿Sabrías reconocer un correo falso? No siempre hay faltas de ortografía
Un correo bien escrito y correctamente autenticado también puede ser phishing. Qué comprobar antes de actuar y por qué conviene avisar cuanto antes.
¿Hablamos de este artículo?
Comparte una duda o algo que te haya servido. Revisamos los comentarios antes de publicarlos.
Cargando comentarios…
Si prefieres preguntar en privado, escríbenos aquí.