
SASE? Sa qué?
Qué es SASE (Secure Access Service Edge), por qué nació con el fin del "perímetro de oficina" y sus tres grandes aplicaciones prácticas para proteger empresas con trabajo remoto.
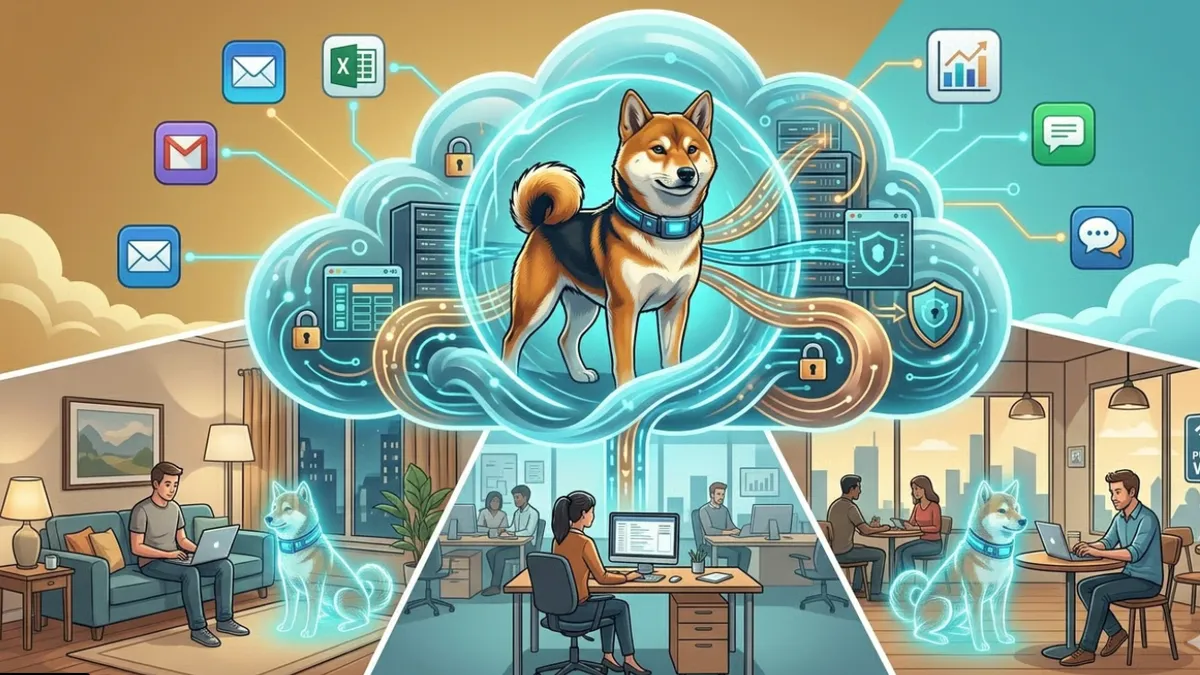
¿SASE? Sí, has leído bien. Y te confieso que mi primera reacción al escuchar esta palabra fue exactamente la misma que la tuya: un resoplido.
En el mundo de la ciberseguridad tenemos una obsesión casi enfermiza por inventar siglas impronunciables que no entiende nadie. A veces parece que lo hacemos solo para empaquetar un producto de toda la vida, tunearlo un poco y venderlo más caro (desde aquí un saludo a los compañeros de marketing, que también tienen que ganarse el sueldo).
Esta vez, detrás de tanta letra junta hay un concepto que soluciona uno de los mayores dolores de cabeza de la seguridad moderna: nuestras oficinas se han vaciado.
El fin del castillo medieval
Hasta hace unos años, proteger una empresa era algo más sencillo (nunca fácil). Casi todo lo importante —servidores, datos, aplicaciones— estaba en la oficina, y la mayoría de la gente trabajaba allí. Bastaba con levantar un muro alto alrededor, el firewall, y vigilar la puerta. Lo de dentro se daba por controlado; lo de fuera, por sospechoso.
La pandemia aceleró algo que ya estaba empezando: los datos y las personas salieron de ese perímetro.
De repente, María de contabilidad trabaja desde su casa, Juan del equipo comercial se conecta desde el WiFi de un tren, y los datos de la empresa ya no están en un servidor físico, sino esparcidos por la nube (Microsoft 365, Google Drive, Salesforce).
A efectos de seguridad, la oficina es ahora el portátil de cada empleado en el salón de su casa. Y un perímetro que se mueve todos los días no se protege con un muro.
Qué propone SASE
SASE (Secure Access Service Edge, se pronuncia sasi) es más una forma de organizar la red y la seguridad que un aparato que se compra y se enchufa.
En lugar de intentar que todos los empleados vuelvan virtualmente al castillo para que el firewall los proteja, SASE coge el muro de seguridad y se lo lleva a la nube.
En la práctica, cada empleado lleva consigo un control de seguridad que vive en la nube. Da igual que esté en la sede o en una cafetería: antes de dejarle abrir un documento o usar una aplicación de la empresa, ese control comprueba sobre todo:
- Quién eres.
- Desde qué dispositivo te conectas (¿es el portátil de la empresa o una tablet personal?).
- Adónde quieres ir y si tienes permiso para hacerlo.
También genera alertas y bloqueos, y al principio bastantes más de los que querrías. Ajustarlo a cada empresa lleva su tiempo; quien lo haya implantado lo sabe.
Las 3 grandes aplicaciones de SASE
-
Protección del usuario esté donde esté: el tráfico de internet del empleado siempre pasa por los filtros de seguridad de SASE en la nube. Si intenta descargar un archivo malicioso desde el WiFi de un hotel, SASE lo bloquea, exactamente igual que si estuviera sentado en la oficina.
-
Acceso basado en “Confianza Cero” (Zero Trust): SASE asume que nada es seguro por defecto. Ya no te da las llaves de toda la red de la empresa; solo te abre la puerta de la aplicación concreta que necesitas usar en ese momento, reduciendo el riesgo en caso de que a un empleado le roben la contraseña.
-
Menos cajas que mantener: el modelo tradicional obligaba a comprar y mantener equipos en cada sede. SASE lo sustituye por un servicio en la nube. Eso simplifica mucho la gestión, aunque no siempre sale más barato: las licencias tampoco lo son.
Entonces, ¿merece la pena?
Si tu empresa tiene los datos en la nube y gente trabajando fuera de la oficina, merece la pena entenderlo, aunque al final no lo compres. Seguir reforzando solo el muro de una oficina medio vacía protege cada vez menos.
Si quieres ver cómo funciona por dentro, ya hemos publicado la versión técnica: SASE por dentro, primera entrega de una serie de ocho artículos. Recorre la arquitectura, el viaje de un paquete, el encaminamiento del tráfico, ZTNA, la inspección de contenido y cómo lo resuelven fabricantes como Netskope o Palo Alto Networks (Prisma Access), entre otros.
¿En tu empresa seguís confiando en el castillo tradicional o ya habéis empezado a mover la seguridad a la nube?
Artículos relacionados
SASE por dentro: arquitectura, componentes y el viaje de un paquete
La versión técnica de SASE: qué es exactamente SSE, qué hace cada componente (SWG, CASB, ZTNA, FWaaS, DLP, SD-WAN), cómo viaja un paquete desde el portátil hasta la aplicación, dónde encaja el firewall y qué cambia de verdad frente a la arquitectura tradicional.
¿Hablamos de este artículo?
Comparte una duda o algo que te haya servido. Revisamos los comentarios antes de publicarlos.
Cargando comentarios…
Si prefieres preguntar en privado, escríbenos aquí.