
Saberías recoñecer un correo falso? Non sempre hai faltas de ortografía
Un correo ben escrito e correctamente autenticado tamén pode ser phishing. Que comprobar antes de actuar e por que convén avisar canto antes.
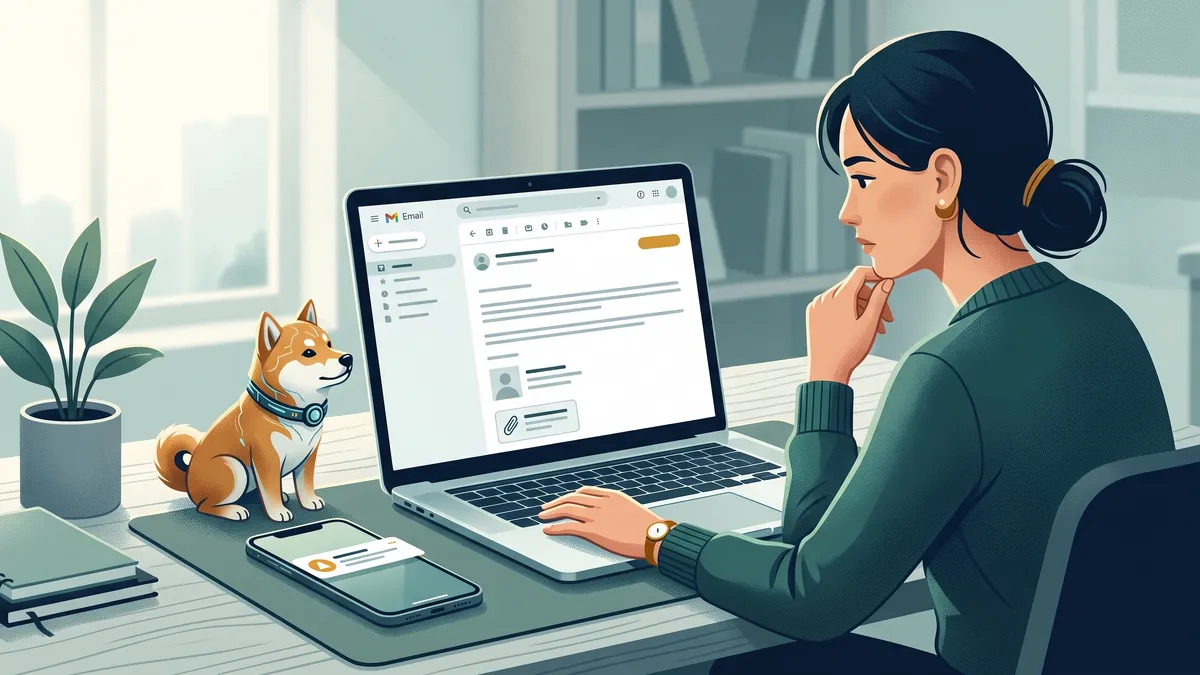
Estás traballando e chégache un aviso: alguén compartiu un documento contigo. Ten sentido, porque levas toda a mañá intercambiando ficheiros.
A mensaxe está ben escrita e recoñeces o nome do remitente. Pulsas para abrila e unha páxina pídeche iniciar sesión. Ata aquí, nada raro. A dúbida é se acabas de abrir un documento ou de entrar nunha web que está esperando a que escribas o teu contrasinal.
Cando falamos de phishing adoitamos pensar en mensaxes que se ven vir desde lonxe. Pero a que encaixa co que estás facendo merece tanta atención como a que comeza con «ESTIMADO GAÑADOR».
Para distinguilas hai que mirar debaixo da aparencia: quen a envía, que che pide e como comprobalo sen fiarte da propia mensaxe.
Que é o phishing, sen darlle demasiadas voltas
É un engano que utiliza mensaxes para facerse pasar por unha persoa ou entidade de confianza e conseguir que fagas algo: entregar un contrasinal, facilitar datos dunha tarxeta, abrir un ficheiro ou autorizar un pagamento.
Cando chega por SMS tamén o verás chamado smishing. O nome cambia; a pregunta é a mesma: quen che está pedindo isto e como podes comprobalo. INCIBE explica estas técnicas de suplantación.
Dá igual como se chame cada variante: todas buscan que fagas algo concreto.
A boa ortografía non é unha garantía
Durante anos repetimos que había que buscar traducións estrañas, faltas de ortografía e frases que non escribiría ninguén.
Seguen sendo motivos para sospeitar. O problema aparece cando lle damos a volta ao razoamento: «Como está ben escrito, será auténtico».
Un estafador tamén pode redactar ben, copiar unha comunicación real ou utilizar ferramentas para mellorar o texto. O FBI advirte do uso de IA xerativa para facer máis convincentes as mensaxes fraudulentas.
O mesmo ocorre co logo e a sinatura. Axudan a que recoñezas unha marca, pero copialos non require permiso desa marca.
En CyberShibaSec preferimos empezar polo que a mensaxe quere que fagas.
«Pero o correo pasou todas as comprobacións»
Se algunha vez abriches os detalles dun correo, quizais viches SPF, DKIM e DMARC acompañados dun resultado «pass». Son controis útiles, pero non certifican que o contido sexa honesto.
Para entendernos, simplificando un pouco:
- SPF comproba se o servidor que envía está autorizado para o dominio usado no envío técnico, que pode ser distinto do remitente visible.
- DKIM verifica unha sinatura do dominio asinante e a integridade das partes da mensaxe cubertas por ela.
- DMARC esixe que pase SPF ou DKIM e que o dominio correspondente estea aliñado co do remitente visible. Tamén permite indicar como tratar os fallos e recibir informes.
Estas comprobacións axudan a frear a suplantación de dominios. Google explica os seus requisitos de autenticación e aliñamento.
O problema é que un atacante pode rexistrar un dominio parecido ao dunha empresa e configurar correctamente o seu correo. Os controis validarán ese dominio, aínda que ti o confundises con outro. Ou pode enviar desde unha conta real comprometida: a mensaxe sae pola infraestrutura habitual, pero quen a utiliza ten outra intención.
Que un correo estea autenticado non demostra que a petición sexa lexítima. Como lembra Google na súa axuda sobre autenticación, os emisores de correo non desexado tamén poden autenticar as súas mensaxes. Hai que seguir revisando a identidade, o contexto e a acción solicitada.
Antes de actuar, mira estas tres cousas
1. Que che está pedindo
Pode ser ler algo, meter o teu contrasinal, compartir un código, descargar un ficheiro ou mover diñeiro. Canto máis delicado sexa o que che pide, máis motivos para comprobalo antes.
Fíxate en como intenta convencerte: unha ameaza de bloqueo, unha oportunidade que caduca ou alguén que necesita un favor urxente. Son sinais para parar, pero unha mensaxe sen présas tamén pode ser falsa.
O NIST recomenda prestar especial atención ás mensaxes que solicitan iniciar sesión, descargar ficheiros, transferir fondos ou entregar información sensible.
2. Onde te quere levar
O texto visible dunha ligazón pode dicir unha cousa e abrir outro enderezo. Nun ordenador, pasa o cursor por enriba sen pulsar e normalmente verás o destino.
E dentro dese enderezo importa o dominio, non que apareza o nome dunha empresa nalgún sitio.
Un exemplo ficticio:
acceso.empresa.example e empresa.acceso-alleo.example non pertencen ao mesmo dominio.
No segundo, «empresa» está colocado diante de acceso-alleo.example. Que un nome resulte familiar non significa que controle ese enderezo.
Se a URL é confusa, está acurtada ou non sabes interpretala, non tes que resolver o enigma abríndoa. Podes comprobar a solicitude por outra vía. INCIBE recomenda revisar o destino das ligazóns antes de acceder.
E se o enderezo comeza por HTTPS, iso indica que a conexión está cifrada; non que a páxina pertenza á empresa que di ser. Unha web fraudulenta tamén pode ter un certificado válido. A FTC advirte de que o cifrado non garante a lexitimidade dun sitio. Podes estar entregando un contrasinal ao estafador a través dunha conexión perfectamente cifrada.
3. Se podes comprobalo fóra da mensaxe
É a parte máis útil.
Se o aviso di que hai un problema cunha conta, abre ti a aplicación oficial ou utiliza un acceso que xa coñezas. Se parece vir dun compañeiro, pregúntalle pola canle que usades habitualmente.
Responder «es ti?» ao mesmo correo sospeitoso non é unha comprobación independente.
No artigo sobre cambios de conta bancaria de provedores explicamos este mesmo principio aplicado aos pagamentos: a verificación debe apoiarse nun contacto coñecido, non nos datos que acaba de facilitar a solicitude.
O contexto axuda, pero non decide por ti
Esperar un documento fai que un aviso de documento compartido resulte crible. Iso explica por que poderías abrilo; aínda non demostra quen o envía.
O contexto é unha pista que debes combinar coas demais. O mesmo ocorre co enderezo do remitente: revísao, pero lembra que unha conta auténtica pode estar comprometida. INCIBE describe a falsificación do remitente entre as técnicas utilizadas en phishing.
Isto non significa que teñas que desconfiar de cada mensaxe e chamar por teléfono vinte veces ao día. Significa que unha petición de contrasinal, un pagamento ou un cambio importante merece algo máis que «parece normal».
Se sospeitas ou caíches, avisa canto antes
Se unha mensaxe che parece sospeitosa, comunícaa pola canle que teña establecida a túa empresa. Non fai falta estar completamente seguro para pedir que a revisen.
E se xa pulsaches, introduciches un contrasinal ou abriches un ficheiro, conta exactamente que pasou. Cada situación necesita unha resposta distinta.
Canto antes chegue o aviso, máis fácil será ver que pasou e arranxar o que causase. Un correo reportado serve para atopar mensaxes similares noutros buzóns, advertir a máis persoas e bloquear ligazóns ou remitentes maliciosos. Se se entregaron credenciais ou se executou un ficheiro, avisar axiña dá máis marxe para cambiar accesos, revisar a actividade e conter o incidente antes de que avance.
Agardar a ver se pasa algo só serve para perder esa marxe.
A investigación tampouco termina ao identificar a ligazón. Segundo o ocorrido, o equipo pode necesitar revisar os inicios de sesión e as sesións abertas, os permisos concedidos a aplicacións (por exemplo, mediante OAuth, que permite dar acceso a unha conta sen entregar o seu contrasinal), o dispositivo e os rexistros de conexións. Os rexistros de DNS e do proxy, se están dispoñibles, poden axudar a reconstruír que sitios se contactaron. Tamén hai que determinar se o incidente alcanzou outras contas ou persoas.
Non tes que facer esas comprobacións pola túa conta nin volver abrir a ligazón para investigar. O útil é explicar se introduciches datos, aprobaches permisos ou descargaches algo, para que o equipo saiba por onde empezar.
Se non sabes que información dar, empeza polo sinxelo: que mensaxe recibiches, cando, que fixeches e que ocorreu despois. Conserva o orixinal e segue as instrucións do equipo de IT ou seguridade.
E conta moito como responde a empresa. Se cada aviso acaba nunha bronca, a seguinte persoa pode pensalo dúas veces antes de falar.
As probas de phishing non deberían servir para pillar a ninguén
As simulacións que realizan as empresas deberían servir para concienciar, practicar e mellorar a resposta, non para sinalar a quen tivo un mal día.
Unha proba ben formulada permite descubrir que mensaxes resultan convincentes, que sinais custa recoñecer e se o equipo sabe como pedir axuda. E ás veces destapa fallos do propio procedemento: o botón para reportar está escondido, ninguén sabe a quen avisar ou as instrucións son pouco claras.
Contar cantas persoas pulsaron só ensina unha parte do resultado. Importa igual saber cantas reportaron a mensaxe, canto se tardou en revisala e que se pode mellorar despois.
O que máis ensina é o que pasa despois. Enviar un correo trampa e limitarse a dicir «caíches» non serve de moito; repasar as pistas e practicar como verificar a solicitude, si.
Un exercicio para practicar
Con esa idea preparamos o minixogo de phishing de CyberShibaSec: oito casos didácticos de correo, SMS e WhatsApp, con mensaxes lexítimas e fraudulentas. Tárdanse uns cinco minutos e cada resposta inclúe unha explicación.
Os exemplos están simplificados para ensinar; acertalos todos non te fai inmune. O que conta é entender as pistas e recoñecer cando falta información para decidir. Nunha situación real, deterse e verificar a solicitude é unha boa resposta.
Artigos relacionados
Precisas un antivirus no teu ordenador persoal? Probabelmente xa tes un
Se abonda co antivirus que trae o ordenador, cando compensa pagar por outro, que non instalar nunca e como comprobar se unha web ou un ficheiro é perigoso.
O teu correo aparece na dark web: como comprobar que se filtrou e que facer
Como interpretar unha alerta de credenciais expostas, comprobar o teu correo en Have I Been Pwned e decidir que investigar e protexer.
O teu provedor pídeche cambiar a conta bancaria: pagarías esta factura?
Unha factura esperada, un correo convincente e un IBAN diferente. Que comprobar antes de cambiar a conta dun provedor e autorizar o pagamento.
Falamos deste artigo?
Comparte unha dúbida ou algo que che servise. Revisamos os comentarios antes de publicalos.
Cargando comentarios…
Se prefires preguntar en privado, escríbenos aquí.