
O teu correo aparece na dark web: como comprobar que se filtrou e que facer
Como interpretar unha alerta de credenciais expostas, comprobar o teu correo en Have I Been Pwned e decidir que investigar e protexer.
Chégache un aviso: o teu correo aparece na dark web. O primeiro que pensa case todo o mundo é que alguén entrou na súa conta, pero o aviso raramente dá para tanto. Pode vir dunha conta que abriches hai anos nunha web que xa nin lembras, dun contrasinal que segues usando ou de datos roubados dun ordenador, e cada caso resólvese dunha maneira.
Así que antes de cambiar nada, eu miraría que atoparon exactamente e de onde sae.
Que significa que os teus datos «estean na dark web»
Algúns servizos utilizan esa expresión para agrupar achados de foros, canles de mensaxería, páxinas públicas e outras fontes. Por iso interesa ler o detalle da alerta.
Pode referirse a:
- Un enderezo de correo.
- Un usuario acompañado dun contrasinal.
- Unha base de datos de clientes.
- Información roubada por malware.
- Un anuncio no que alguén asegura vender acceso a unha empresa.
Cada caso require comprobacións distintas. Por exemplo, ana@empresa.example pode aparecer porque Ana se rexistrou co seu correo do traballo nunha plataforma que sufriu unha filtración. Iso merece unha revisión, especialmente se reutilizaba contrasinais, pero non demostra que accedesen aos sistemas da súa empresa.
Revisa as datas do aviso
Unha alerta de hoxe pode falar de datos roubados hai anos: abonda con que o provedor acabe de atopar unha colección que xa circulaba. Por iso hai que distinguir varias datas:
| Data | Que indica |
|---|---|
| Incidente ou captura | Cando se terían obtido os datos, se se coñece. |
| Publicación | Cando apareceron na fonte observada. |
| Primeira observación | Cando os detectou o provedor. |
| Notificación | Cando recibiches o aviso. |
Se só aparece «detectado hai dúas horas», tes que descubrir a cal se refire.
Co nome do ficheiro pasa o mesmo: unha colección chamada credenciais_setembro_2026 pode estar chea de rexistros moito máis antigos. Iso si, se algún deses contrasinais o segues usando, dá igual que a filtración sexa antiga: cámbiao.
Como comprobar o teu correo en Have I Been Pwned
Podes consultar o teu enderezo en Have I Been Pwned, que busca se aparece nas filtracións que ten rexistradas: escribe o correo e pulsa «Check». Non fai falta poñer o contrasinal. Se tes varios enderezos, incluídos os antigos con contas vinculadas, compróbaos un a un.
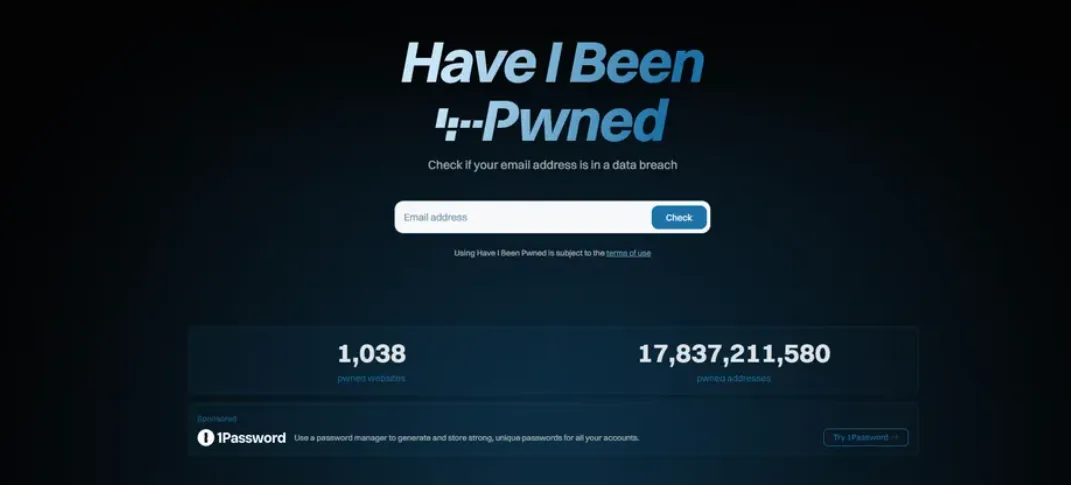
As cifras que aparecen debaixo do buscador corresponden ao conxunto de datos do servizo, non ao teu enderezo.
Cando aparezan resultados, revisa o nome do servizo, a data, a descrición e os tipos de datos expostos.
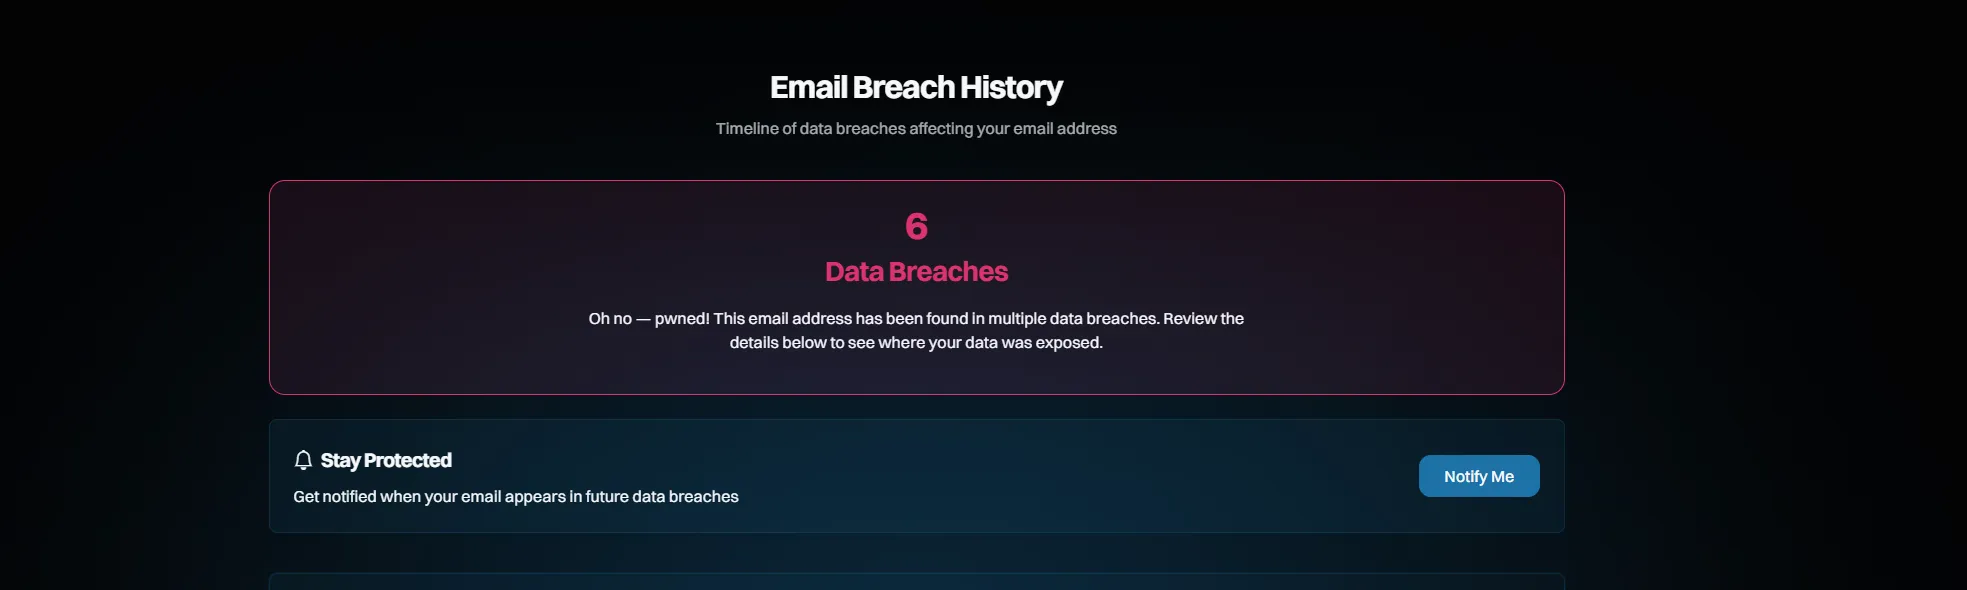
Neste exemplo, o enderezo aparece en seis filtracións rexistradas. Non significa que entrasen seis veces no buzón: poden ser seis servizos diferentes nos que se utilizaba ese correo.
Se non aparecen resultados, a ferramenta non coñece unha exposición consultable dese enderezo. Iso non garante que nunca se filtrase. Ademais, algunhas filtracións sensibles requiren verificar que es o propietario do correo para mostralas.
Como interpretar os resultados: un exemplo
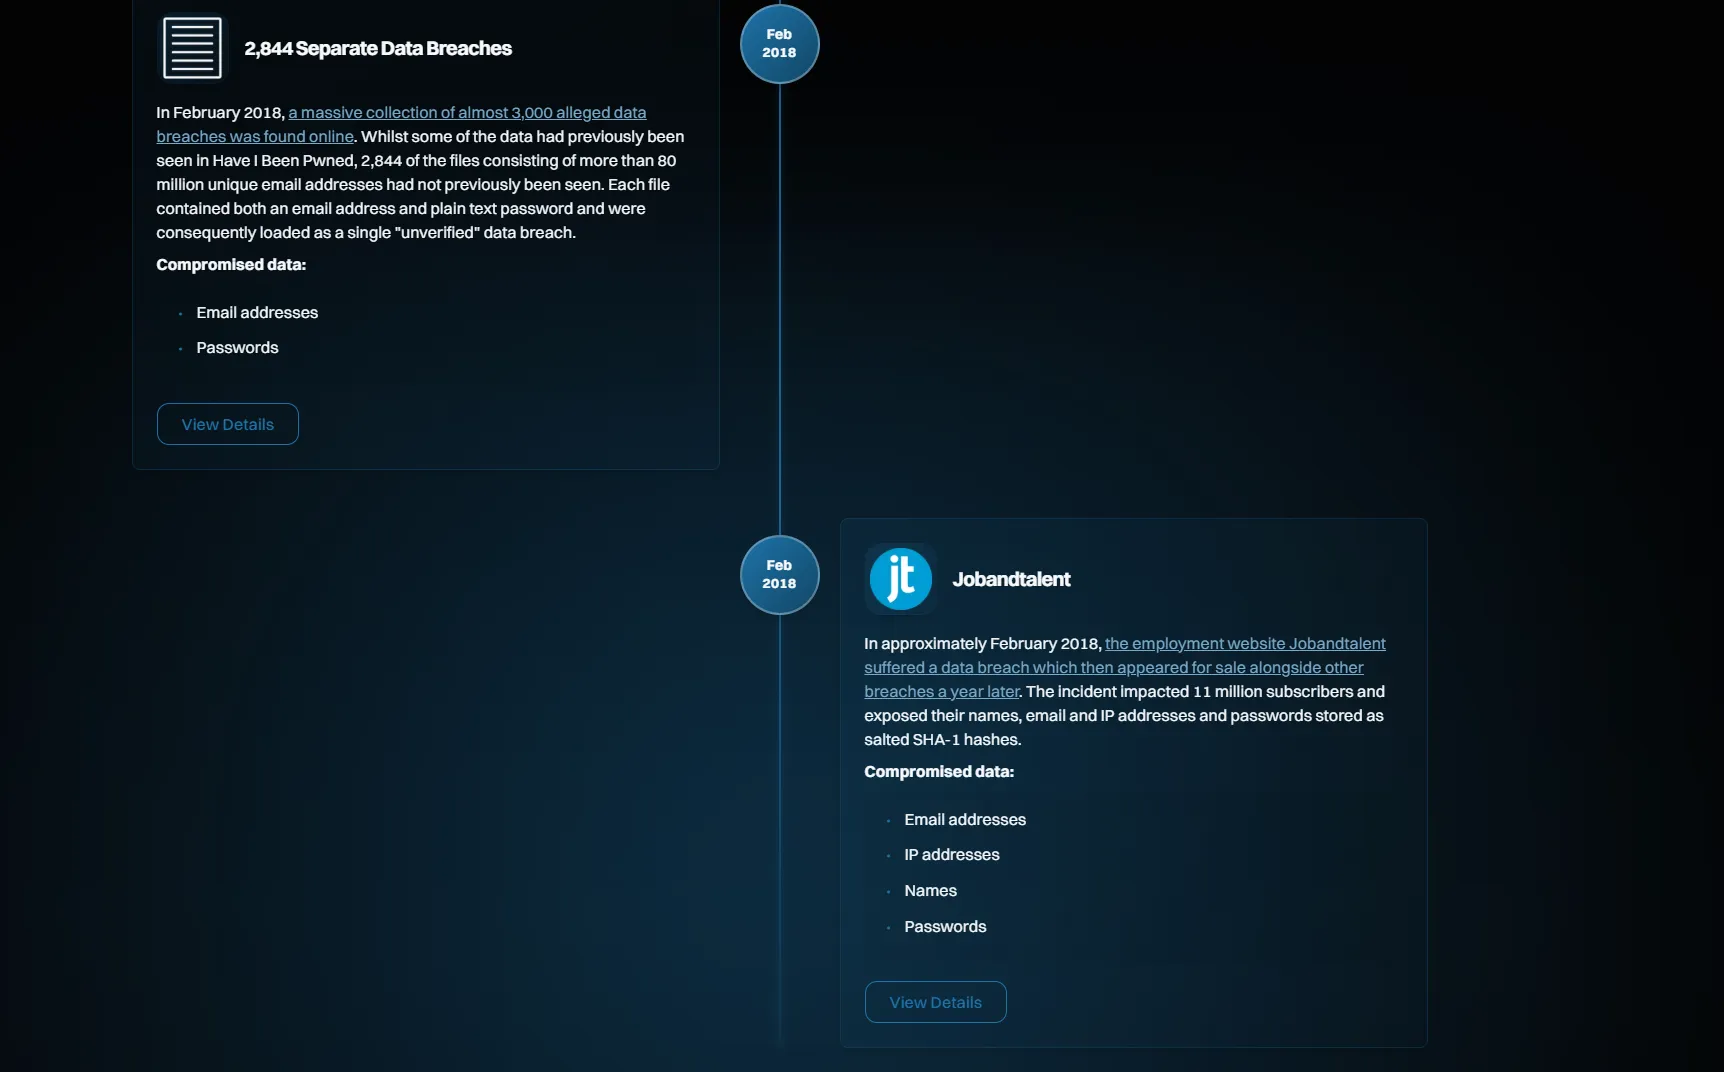
As dúas entradas da captura mostran febreiro de 2018, pero teñen diferenzas importantes.
«2,844 Separate Data Breaches» é o nome dunha colección de ficheiros que HIBP agrupou nunha única entrada marcada como non verificada. Segundo a descrición, contiñan enderezos de correo e contrasinais en texto claro.
Ese 2.844 é o número de filtracións que reúne a colección, non as que sufriu o teu enderezo. E «non verificada» quere dicir que non se puido confirmar a súa orixe; os datos poden ser reais igualmente.
Jobandtalent si identifica un servizo concreto. A ficha describe unha exposición de nomes, correos, enderezos IP e contrasinais almacenados como hashes SHA-1 con sal.
Un hash é o resultado de aplicar unha función matemática a un contrasinal. Para dificultar os ataques, engádese un valor aleatorio, chamado salt ou «sal», distinto para cada contrasinal. Desa forma, dous usuarios co mesmo contrasinal non terán o mesmo hash.
Un atacante que consiga eses datos aínda pode probar posibles contrasinais e comparar os resultados. SHA-1 permite facer esas probas demasiado rápido, polo que non é axeitado para almacenar contrasinais.
Se che aparece este resultado, revisa se utilizabas o servizo, se cambiaches o contrasinal despois do incidente e se o repetiras noutras contas. Se non lembras telo cambiado e podería seguir exposto, substitúeo.
A ficha tamén indica que os datos apareceron á venda aproximadamente un ano despois do incidente, xusto o desfase do que falabamos na sección de datas.
Que facer se aparece o teu enderezo
Depende dos datos expostos. Se había un contrasinal que aínda utilizas, cámbiao tamén nas contas onde o repetises. Usa un diferente para cada servizo, revisa a actividade recente e activa a verificación en dous pasos onde estea dispoñible.
Se só aparece o teu enderezo, ese resultado non demostra que o teu contrasinal se filtrase. Si convén estar atento a mensaxes que utilicen a información exposta para facerse pasar por un servizo que coñeces. Como distinguilas explicámolo no artigo sobre como recoñecer un correo falso.
Cando afecte a unha conta de traballo, informa o equipo de IT ou seguridade.
Tamén podes activar «Notify Me» para recibir avisos sobre futuras exposicións do teu enderezo. É normal que a filtración siga aparecendo despois de cambiar o contrasinal: HIBP conserva o rexistro do incidente, non comproba se o teu contrasinal actual segue sendo o mesmo.
Se a alerta menciona un infostealer
Hai alertas que usan dous termos máis técnicos: combo list e infostealer.
Unha combo list é unha colección de combinacións de usuario e contrasinal. Pode reunir datos de distintas fontes, incluídas filtracións antigas. Que sexa enorme di pouco: moitas liñas serán repetidas ou contrasinais que xa ninguén usa.
Un infostealer é malware que rouba información dun dispositivo. Segundo as súas capacidades, pode obter contrasinais gardados, cookies de sesión e outros datos do navegador.
Se a información procede dun infostealer, hai que investigar o equipo do que puido saír. Se o rexistro contén un correo corporativo e o enderezo do portal da empresa, puido obterse dun ordenador utilizado para acceder a ese portal. A presenza desa URL non demostra que atacasen o servidor.
E iso cambia a resposta: ademais de protexer as contas, hai que buscar o equipo comprometido.
Cando non abonda con cambiar o contrasinal
Cambiar un contrasinal exposto é necesario se segue en uso. Pero se o roubou un malware e o cambias desde o mesmo ordenador infectado, tamén podes expor o novo. Que facer cun equipo sospeitoso está no artigo sobre se necesitas un antivirus.
Ademais, unha cookie ou un token roubado pode permitir o uso dunha sesión xa iniciada, dependendo do servizo e dos seus controis. O cambio de contrasinal non sempre invalida todas as sesións.
Ante indicios dun infostealer, revisaría:
- Que equipo puido orixinar os datos e se segue utilizándose.
- Que contas se usaban desde el.
- Que sesións e accesos hai que revogar.
- Se existe actividade que indique que alguén utilizou os datos roubados.
Se se trata dun equipo ou dunha conta de traballo, avisa o equipo de seguridade canto antes e coordina os seguintes pasos. Utiliza un dispositivo de confianza para protexer as túas contas. Antes de limpar ou reinstalar o equipo sospeitoso, consulta que evidencias deben conservarse.
Se estas alertas che chegan no traballo e che toca investigalas, seguimos en A túa empresa recibe unha alerta de credenciais expostas: como investigala.
Artigos relacionados
A túa empresa recibe unha alerta de credenciais expostas: como investigala
Que comprobar dun anuncio de venda, que rexistros revisar, que pedir ao provedor de intelixencia de ameazas e cando pechar o caso.
Saberías recoñecer un correo falso? Non sempre hai faltas de ortografía
Un correo ben escrito e correctamente autenticado tamén pode ser phishing. Que comprobar antes de actuar e por que convén avisar canto antes.
Precisas un antivirus no teu ordenador persoal? Probabelmente xa tes un
Se abonda co antivirus que trae o ordenador, cando compensa pagar por outro, que non instalar nunca e como comprobar se unha web ou un ficheiro é perigoso.
Falamos deste artigo?
Comparte unha dúbida ou algo que che servise. Revisamos os comentarios antes de publicalos.
Cargando comentarios…
Se prefires preguntar en privado, escríbenos aquí.